Najpierw pacjenci, teraz urlopowicze z wakacje.pl - Kolejny atak hakerski, skala jest dramatyczna
Co dokładnie wykradziono
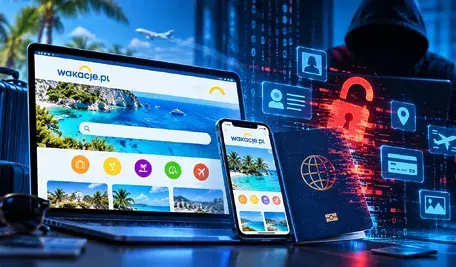
Do incydentu bezpieczeństwa doszło w niedzielę, 29 września. Jak potwierdziła spółka w oficjalnym komunikacie (nagłośnionym przez serwis Niebezpiecznik.pl), cyberprzestępcy uzyskali dostęp do infrastruktury służącej do bezpośredniej obsługi rezerwacji.
Czytaj także
W ręce napastników wpadł szeroki pakiet danych osobowych użytkowników:
- dane paszportowe (numery dokumentów, daty ważności),
- imiona i nazwiska,
- numery telefonów,
- adresy zamieszkania,
- adresy poczty elektronicznej (e-mail),
- daty urodzenia.
Firma podkreśla w oświadczeniu, że atak nie dotyczył systemów płatności – numery kart płatniczych ani dane dostępowe do bankowości elektronicznej nie były przetwarzane w zaatakowanym module i pozostały bezpieczne. Na ten moment nie podano jeszcze dokładnej liczby poszkodowanych osób.
Kto stoi za atakiem?
W ostatnich tygodniach w polskiej cyberprzestrzeni głośno było o fali włamań prowadzonych przez hakera posługującego się pseudonimem „Fingerprint” (odpowiedzialnego za ataki m.in. na bazy MyDr, Medoc, Enel-Med czy Fakturownia.pl).
Z ustaleń serwisu niebezpiecznik.pl wynika jednak, że za uderzeniem w Wakacje.pl stoi inny podmiot. Sam „Fingerprint” w rozmowie z redakcją zaprzeczył swojemu udziałowi w tym incydencie i zadeklarował wstrzymanie dalszych ataków na polskie przedsiębiorstwa. Tożsamość i motywacja faktycznych sprawców włamania do Wakacje.pl są obecnie przedmiotem śledztwa.
Reakcja spółki i służb
Przedstawiciele Wakacje.pl poinformowali o wdrożeniu natychmiastowych procedur bezpieczeństwa, wzmocnieniu monitoringu ruchu sieciowego oraz powiadomieniu kluczowych instytucji odpowiedzialnych za cyberbezpieczeństwo w kraju:
- Zespołu Reagowania na Incydenty Bezpieczeństwa Komputerowego poziomu krajowego (CSIRT NASK),
- Urzędu Ochrony Danych Osobowych (UODO),
- właściwych organów ścigania (policji i prokuratury).
Zagrożenia dla klientów – na co uważać?
Wyciek numeru paszportu w połączeniu z pełnymi danymi adresowymi, telefonem i historią podróży stwarza wysokie ryzyko precyzyjnych ataków socjotechnicznych (tzw. spear-phishingu):
- Fałszywe wezwania do dopłaty: Oszuści mogą kontaktować się z klientami, podszywając się pod Wakacje.pl, linie lotnicze, rezydentów czy hotele, wmawiając konieczność dopłacenia kaucji, podatku turystycznego lub opłaty manipulacyjnej.
- Wyłudzanie skanów dokumentów: Cyberprzestępcy mogą pod pretekstem „dodatkowej weryfikacji na lotnisku / w hotelu” prosić o przesłanie obustronnego skanu dowodu osobistego lub paszportu.
- Kradzież tożsamości: Choć sam numer paszportu bez numeru PESEL ogranicza możliwość wzięcia pożyczki w większości polskich instytucji finansowych, w zagranicznych serwisach lub w połączeniu z innymi wyciekami może posłużyć do zakładania kont i uwierzytelniania w zewnętrznych usługach.
Co zrobić, jeśli korzystałeś z Wakacje.pl?
Zastrzeż numer PESEL: Jeśli jeszcze tego nie zrobiłeś, dokonaj natychmiastowego zastrzeżenia numeru PESEL w aplikacji mObywatel lub przez serwis Gov.pl, co uniemożliwi zaciągnięcie kredytu w bankach i firmach pożyczkowych.
Rozważ wymianę paszportu: W przypadku otrzymania powiadomienia, że Twoje dane paszportowe znalazły się w bazie, najbezpieczniejszym krokiem formalnym jest unieważnienie dokumentu w urzędzie i wyrobienie nowego paszportu z nową serią i numerem.
Zachowaj czujność przy połączeniach i e-mailach: Wszelkie wiadomości z linkami do bramek płatności (przelewy, karty) należy traktować jako próbę wyłudzenia. Zawsze weryfikuj status rezerwacji wyłącznie logując się na oficjalnej stronie serwisu bądź dzwoniąc na oficjalną infolinię organizatora.
źr. wPolsce24 za niebezpiecznik.pl
Czytaj także